Accès anticipéInscription gratuite : tous les parcours sont ouverts jusqu'au 15 janvier 2027, sans carte bancaire ni paiement.Créer mon compte gratuit
📖 Cours Jour 14 · Sécuriser le cluster : authentification, RBAC, comptes de service et sécurité des Pods · 40 min
Le chemin d'une requête vers l'API
Trois portes successives
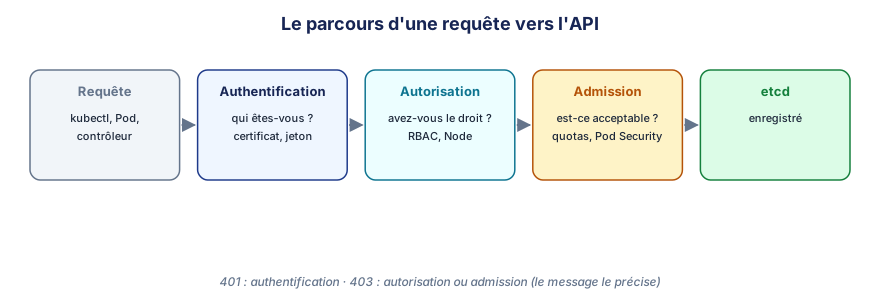
Chaque requête vers le serveur d'API (un kubectl get pods, un contrôleur qui met à jour un objet, un kubelet qui signale l'état d'un Pod) franchit trois étapes :
Authentification : qui es-tu ? Le serveur d'API identifie l'appelant par un certificat client, un jeton (compte de service, OIDC) ou un proxy d'authentification. Échec : 401 Unauthorized.
Autorisation : as-tu le droit ? Le RBAC (avec, à côté, l'autorisation Node réservée aux kubelets) vérifie que cet utilisateur peut faire ce verbe sur cette ressource. Échec : 403 Forbidden.
Admission : la demande est-elle acceptable ? Des contrôleurs d'admission peuvent modifier l'objet (mutating : ajouter des valeurs par défaut, une LimitRange) puis le valider (validating : ResourceQuota, Pod Security Admission, politiques maison). Échec : la création est refusée avec un message explicite.
🔑 Kubernetes n'a pas d'objet « User »
Il n'existe aucun objet User à créer avec kubectl. Un utilisateur humain est simplement un nom présenté lors de l'authentification : le CN (Common Name) d'un certificat client signé par l'autorité du cluster, ou le nom fourni par un fournisseur d'identité (Entra ID, Keycloak, Google). Les groupes viennent du champ O (Organization) du certificat. Les comptes de service, eux, sont de vrais objets, pour les programmes.
Cette leçon est réservée aux abonnés
Pendant l'accès anticipé, tous les cours, vidéos, ateliers, corrections et le certificat sont gratuits jusqu'au 15 janvier 2027, sans carte bancaire.