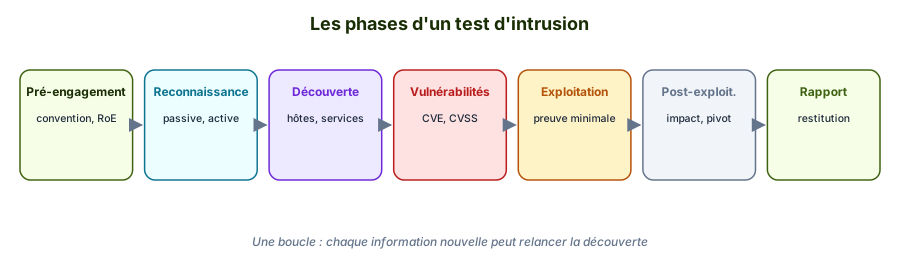
Analyse des vulnérabilités : quelles faiblesses, quelle gravité, lesquelles sont réelles.
Exploitation : démontrer qu'une vulnérabilité est exploitable, avec la preuve minimale nécessaire.
Post-exploitation : mesurer l'impact (données accessibles, autres systèmes atteignables), sans aller au-delà de ce qui est autorisé.
Rapport et restitution : écrire, présenter, accompagner la correction.
ℹ️ Une boucle, pas une ligne droite
Dans la réalité comme à l'examen eJPT, on revient souvent en arrière : une information trouvée en post-exploitation (un nouveau réseau, un identifiant) relance une phase de découverte. La méthode consiste à noter chaque nouvelle information et à se demander « qu'est-ce que cela ouvre ? ».
Cette leçon est réservée aux abonnés
Pendant l'accès anticipé, tous les cours, vidéos, ateliers, corrections et le certificat sont gratuits jusqu'au 15 janvier 2027, sans carte bancaire.